2026年10月21日,PHP 官方紧急发布安全更新,修复两项严重的远程代码执行漏洞(CVE-2026-109618、CVE-2026-109619)。这两项漏洞被安全研究人员统称为 PHP2Shell,CVSS 4.0 评分均达到 9.2分(严重级别)。
漏洞存在于 PHP 语言的核心运行环境中,而非某个特定网站程序。攻击者可能通过构造特殊的 HTTP 请求,在无需登录网站或取得用户权限的情况下,直接触发服务器端漏洞,实现远程代码执行或敏感信息泄露。PHP 官方已明确呼吁相关用户立即更新,避免服务器暴露在潜在攻击风险之下。本次披露的两项漏洞均涉及 PHP 核心内存管理机制。1. CVE-2026-109618:内存耗尽引发的远程代码执行漏洞攻击者可通过特制请求,利用 PHP 在内存分配失败时对内部数据处理不当的问题,造成内存状态异常,并进一步实现远程代码执行。其中,在 Apache mod_php 的特定部署环境下,研究人员已验证攻击可在网站自身程序代码运行前触发。这意味着网站的登录验证、业务权限控制及常规应用层安全检查可能无法阻止攻击。2. CVE-2026-109619:跨请求内存状态残留漏洞PHP 工作进程在处理某些异常请求时,可能保留已经释放的内存引用。当同一工作进程继续处理后续请求时,攻击者可利用这些残留状态触发内存访问异常,进而造成敏感数据泄露,甚至实现远程代码执行。
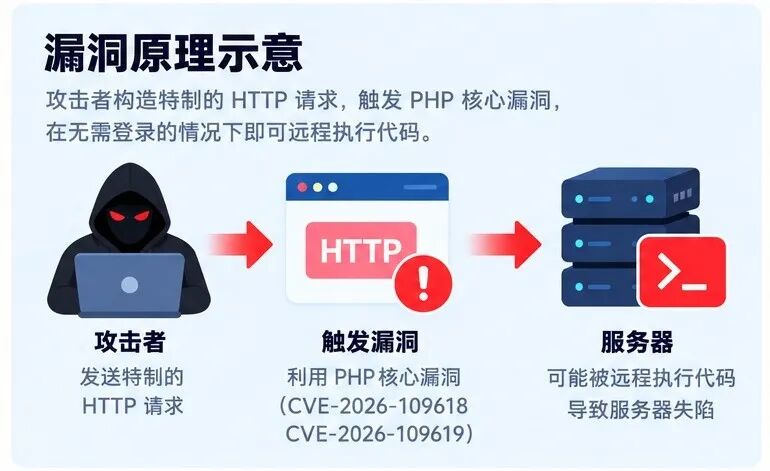
服务器遭到远程控制:攻击者可能以 PHP 工作进程权限执行恶意指令,植入后门程序或篡改网站内容。
敏感信息泄露:数据库连接信息、登录凭证、身份令牌、API密钥等敏感内容可能遭到窃取。
业务系统受到破坏:可能导致网站数据被修改、删除,业务服务中断,甚至成为进一步攻击内部网络的入口。
多站点关联风险:对于在同一运行环境中承载多个网站的服务器,一处底层环境失陷可能影响其他业务系统。
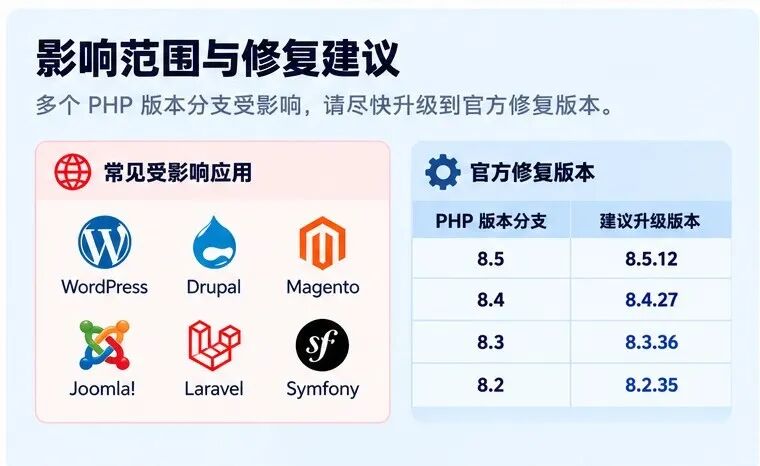
需要特别注意的是,即使网站程序本身没有已知安全漏洞,只要底层 PHP 运行环境存在相关漏洞,仍可能面临攻击风险。PHP 是全球应用广泛的服务端编程语言之一。根据 W3Techs 2026年10月21日的统计,在能够识别服务端编程语言的网站中,约69.3%使用 PHP。此次漏洞涉及 PHP 核心运行环境,影响范围覆盖多种 Web 部署方式,包括 Apache mod_php、PHP-FPM、php-cgi、FrankenPHP 和 LiteSpeed 等。使用 PHP 构建的 WordPress、Drupal、Joomla、Magento,以及基于 Laravel、Symfony 等框架开发的网站或业务系统,均应检查底层 PHP 版本及补丁状态。
| HP 版本分支 | 存在风险的版本 | 建议升级版本 |
|---|
| PHP 8.5 | 低于 8.5.12 | 8.5.12 |
| PHP 8.4 | 低于 8.4.27 | 8.4.27 |
| PHP 8.3 | 低于 8.3.36 | 8.3.36 |
| PHP 8.2 | 低于 8.2.35 | 8.2.35 |
PHP 8.1 及更早版本同样需要关注。由于这些版本已超出 PHP 项目常规安全维护周期,相关单位应优先迁移至受支持版本,或确认操作系统、商业维护厂商是否已提供有效的安全补丁。
对于使用厂商维护版本的环境,不能仅凭版本号判断是否安全,还应核实厂商是否已回补相关漏洞修复。本次漏洞不局限于互联网门户网站。凡采用存在漏洞的 PHP 环境提供 HTTP 服务的业务系统,包括企业管理平台、政务服务网站、内容管理系统及第三方业务应用,均应纳入排查范围。针对本次漏洞,PHP 官方明确指出:目前不存在能够完整消除风险的临时配置方案,安装安全更新是唯一完整的修复方式。梳理互联网网站、内部业务系统、虚拟主机、容器镜像以及第三方交付应用中的 PHP 版本,重点关注直接对互联网开放的服务器,优先排查 Apache mod_php 等高风险部署环境。根据现有 PHP 分支安装对应安全更新。升级前做好程序和配置备份、兼容性验证,升级后重启或替换 Apache、PHP-FPM 以及其他长期运行的 PHP 工作进程,确保修复版本真正生效。使用容器部署的系统,应同步更新镜像并重新部署,避免旧版本继续运行。
可根据业务情况限制不必要的外部访问、文件上传及异常大体积 HTTP 请求,通过反向代理或 WAF 减少攻击流量进入 PHP 运行环境的机会。PHP 官方还提供了针对特定攻击路径的配置建议,例如关闭 session.upload_progress.enabled,以及在具备资源隔离措施的前提下调整内存限制。相关配置可能影响应用功能和服务器稳定性,需由运维人员评估后实施。需要强调的是,这些措施只能降低部分风险,不能替代漏洞修复。重点检查 Web 访问日志、PHP 错误日志、服务器进程及文件变更情况,关注异常 POST 请求、大量表单上传、内存耗尽错误、PHP 工作进程异常启动系统命令等可疑现象。如发现疑似入侵迹象,应及时隔离受影响系统,保全日志和相关证据,检查是否存在恶意文件、持久化后门或凭据泄露,并在确认风险后开展系统恢复和密钥轮换。本次漏洞由安全研究团队借助人工智能技术参与发现和验证。相关研究涉及 Wiz、Calif、OpenAI 等机构,并通过协调披露机制推动 PHP 官方完成修复。值得关注的是,AWS 安全研究团队披露,其蜜罐监测系统早在2026年10月17日就已发现针对 PHP2Shell 的漏洞利用尝试,早于此次正式公开披露时间。这表明相关漏洞已经引起攻击者关注,不能仅将其视为停留在研究阶段的理论风险。对于尚未完成补丁升级的业务系统,应提高安全监测与应急响应等级,优先落实互联网暴露面治理和底层运行环境升级。此次 PHP2Shell 安全事件再次表明,网站安全不仅取决于业务代码、应用框架或访问控制机制,也取决于底层运行环境的安全性。对于政企单位及各类网站运营管理人员,建议立即组织 PHP 资产排查,明确受影响系统、补丁状态及升级责任,优先完成互联网暴露系统的安全修复,并持续关注官方后续安全通告。本次安全处置的重点是升级 PHP 运行环境,而不仅是升级 WordPress、Drupal 等网站程序或安装安全防护插件。及时发现、及时修复、及时核查,是降低此次漏洞风险的关键。参考资料:PHP 官方安全公告、PHP Foundation、Wiz Research、AWS Security Blog、W3Techs。